2026年9月,一名币安软件工程师收到了一份工作邀请。
对方自称某公司的项目总监,安排了两轮面试。第一轮,HR真人出镜,第二轮,公司的“CEO”亲自面试。临近结束,对方发来一份编程作业,要求工程师下载运行。
这看起来不过是一次普通的跳槽面试。直到10月29日,币安价值约63.4亿美元的加密资产遭到盗窃,人们才知道,那家公司根本不存在。
11月3日,币安公布初步调查报告,美国联邦调查局(FBI)此前已将袭击归因于朝鲜黑客组织TraderTraitor。
黑客用近五个月时间,完成了从工程师个人电脑到交易所核心钱包系统的渗透。
攻击的伏笔可以追溯到今年6月。
币安钱包团队一名运维工程师在搜索AI编程工具时,下载了被篡改的Homebrew安装程序。安全团队发现异常,立即更换设备、轮换凭证。但黑客已经掌握了该工程师及相关团队的信息。
真正的突破发生在9月。
另一名工程师按照“面试官”的要求,在公司电脑上运行编程作业。恶意代码在安装过程中自动执行,将正常的Python版本管理工具pyenv替换为木马程序,随后连接外部服务器,接受远程指令,并试图清除入侵痕迹。
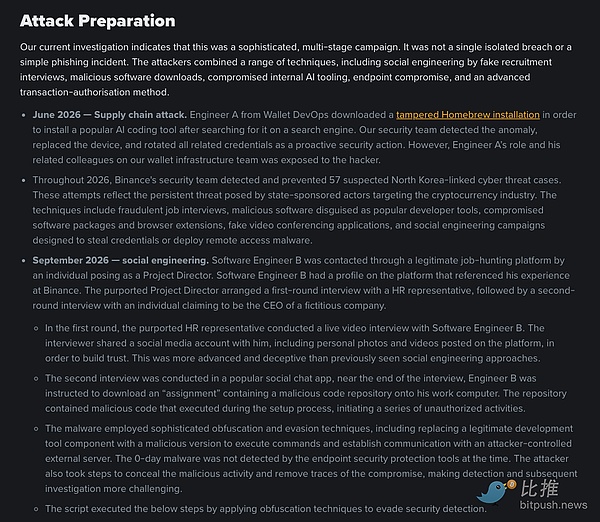
币安称,这种此前未知的恶意程序绕过了当时的终端安全检测。
10月20日,攻击者借助被控制的电脑及币安内部AI工具,进一步渗透另外两名钱包工程师的设备,取得容器部署权限令牌。
10月29日17时15分至19时56分(UTC),黑客利用失窃凭证部署恶意容器,将攻击推进至钱包签名服务。
20时05分开始,资产从多个热钱包流出,涉及BTC、XRP、SOL、OP及ETH等资产。
更危险的一步出现在以太坊网络。
黑客利用EIP-7702账户授权机制,让攻击者控制的智能合约获得钱包执行权限。即使币安随后暂停提现,已经写入区块链的恶意授权仍然有效。
由于相关钱包采用多方计算(MPC)签名机制,币安无法简单依靠单个私钥撤销授权。直到10月30日00时10分,团队才完成链上权限清除。
网络安全公司Sophos威胁情报高级总监Rafe Pilling向外媒《连线》指出,攻击者并非简单窃取钱包密钥,而是通过控制工程师,逐步理解并操纵企业的交易授权流程。
这套攻击剧本在币圈早已反复上演。
2024年,日本加密货币交易所DMM Bitcoin损失约3.08亿美元。FBI调查发现,朝鲜黑客曾伪装成LinkedIn招聘人员,向其钱包技术合作伙伴Ginco的员工发送伪装成招聘测试的恶意Python代码。
2025年,Bybit遭朝鲜黑客盗走约15亿美元。尽管具体入侵路径不同,攻击者同样瞄准了钱包交易授权环节。
区块链分析公司TRM Labs统计,2017年至2026年10月,朝鲜关联黑客涉及约100起加密货币盗窃事件,累计金额约128亿美元。仅2026年上半年,全球加密行业就发生207起黑客事件,创下其统计中的半年度纪录。
在币圈之外,威胁是同样的。
2024年,美国网络安全培训公司KnowBe4招聘了一名冒用身份的朝鲜IT人员。对方通过视频面试及背景审查,收到公司电脑后便试图安装恶意程序。所幸安全系统及时拦截,没有造成数据泄露。
美国司法部2025年披露,类似的朝鲜远程IT人员骗局曾渗透超过300家美国公司。
另一起较为知名的社会工程攻击发生在2023年。黑客通过欺骗IT服务台入侵米高梅(MGM)国际酒店集团,造成大规模业务中断。米高梅向美国证券交易委员会披露,该事件对季度经营利润指标的负面影响约为1亿美元。
这些攻击的共同点是:黑客不再急于突破系统,而是先让系统相信自己是合法使用者。
随着生成式AI的快速发展,黑客攻击的成本正大幅下降。
微软在2026年3月发布的《Contagious Interview》研究中指出,至少自2022年底以来,朝鲜关联攻击者持续利用虚假技术面试,诱导开发者运行恶意代码。
10月29日,微软技术团队进一步披露,朝鲜黑客正利用AI生成招聘话术、完善虚假身份、翻译语言、制作技术测试内容,并规模化寻找目标。其中一个团伙一周内便能利用三家虚构公司开展针对性行动。
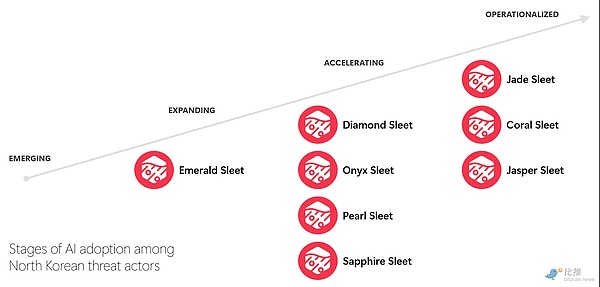
Google旗下Mandiant今年也发现,朝鲜关联攻击者在针对金融科技企业的行动中,通过被盗Telegram账号、虚假Zoom会议以及据报使用的AI生成视频实施欺骗。
AI让骗局更容易定制,也让真人视频、完整履历和专业话术越来越难以作为可信凭据,过去需要大量人工准备的身份伪装、目标研究和恶意代码开发,如今能够被更快速地组织和复制。
同时,企业内部AI工具连接的代码库、部署系统与数据权限,也可能成为新的攻击通道。
币安表示,已重建受影响的系统、更换相关设备、撤销被盗凭证,并加强AI异常检测和钱包风控。但这场攻击仍留下不少疑问。
一名工程师在公司电脑上运行陌生的面试代码,显然存在安全意识上的疏忽。但当一次个人失误最终造成数十亿美元的损失,企业的安全架构和管理机制是否也存在问题?
美国网络安全与基础设施安全局(CISA)倡导的“安全设计”理念,强调不能将安全责任过度转嫁给员工。再严格的培训,也难以杜绝所有人为失误。企业需要通过权限隔离、多重验证和独立审批等机制,尽可能避免一次疏忽演变成系统性灾难。
这场事件也揭示了网络安全攻防中难以改变的不对称性:黑客只需找到一次突破口,企业却必须时刻保持警惕。面对长期潜伏、组织严密的国家级黑客,即便投入巨额安全预算,也很难做到万无一失。
回到故事的起点,这名员工不过是收到了一份看起来不错的工作邀请,技术防线可以不断加固,但人性中的信任、好奇与侥幸,始终可能成为黑客利用的突破口。
 喜来顺财经