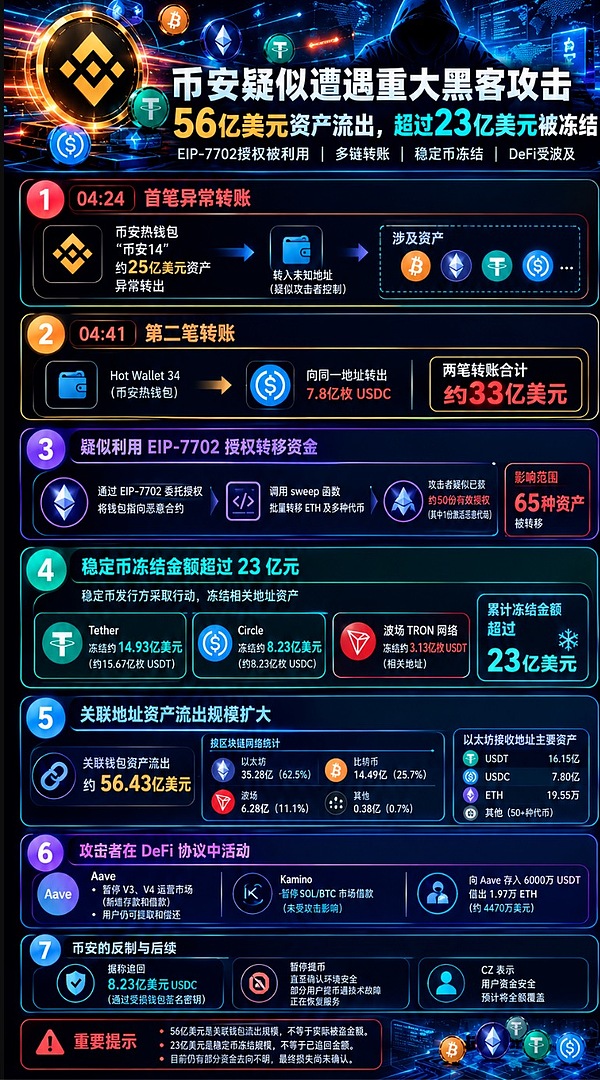
北京时间10月30日凌晨,币安发生重大安全事件。最初披露的约33亿美元异常转账,随后扩大至约56.43亿美元的关联钱包资产流出。
更值得关注的是,攻击者疑似利用以太坊EIP-7702授权机制控制钱包,而不是简单地盗取私钥。目前,Tether、Circle等机构已冻结至少23.16亿美元相关稳定币,币安还据称追回了8.23亿美元USDC。
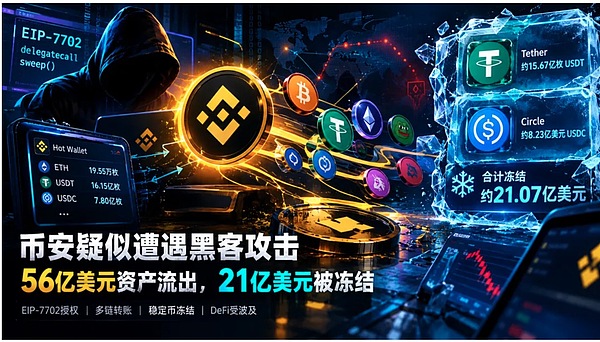
根据链上安全分析,攻击者疑似通过EIP-7702委托授权,将币安热钱包指向恶意代码,再调用sweep函数批量转移ETH及数十种代币。
相关分析称,攻击者取得约50份有效授权,其中一份成功激活恶意代码,转走65种资产。
目前尚不清楚攻击者如何获得授权,主要有两种可能:私钥泄露,或者交易所内部签名流程遭到利用。
两者的性质完全不同。如果是后者,暴露的就不只是私钥管理问题,还可能涉及交易授权和签名审核机制。
截至最新链上统计,币安关联钱包资产流出约56.43亿美元。
其中,以太坊网络约35.28亿美元,比特币网络约14.49亿美元,波场网络约6.28亿美元,其他网络约3800万美元。
需要强调,这些是关联钱包的资产流出统计,并非已经确认的被盗金额。
攻击者已经开始出售PEPE、UNI、LINK等代币换取ETH,同时仍持有大量ENA、ARB、AAVE、ONDO等代币,相关资产面临潜在抛售压力。
此外,一个关联地址还向Aave存入约6000万枚USDT,借出约1.97万枚ETH,价值约4470万美元。攻击者显然不只是转移资产,也在尝试通过DeFi借贷获取流动性。
稳定币发行方已经采取行动。
Tether:冻结相关USDT至少约14.93亿美元。
Circle:冻结约8.23亿美元USDC。
累计:至少约23.16亿美元。
此外,Ripple和World Liberty Financial也据称参与冻结相关资产。
另有消息称,币安利用受损钱包仍然有效的签名密钥,反向追回约8.23亿美元USDC。
如果这一操作得到确认,意味着币安可能不仅依靠发行方冻结资金,还利用残留的有效签名权限进行反制。
不过,冻结不等于追回,追回也不等于完成用户赔偿。
此次事件已经波及其他协议。
Aave暂停DAO运营的V3和V4市场新增存款及借款,但用户仍可提取资产和偿还贷款。
Kamino也预防性暂停SOL/BTC市场借款功能。
原因在于,攻击者将稳定币抵押后借出ETH,可能把交易所安全事件传导至DeFi借贷市场。
币安已暂停提币,以确认安全环境,并表示用户资金安全。CZ也预计所有用户资金将得到全额覆盖。
但这次事件提出了一个更值得重视的问题:如果攻击者不需要直接掌握私钥,只需要获得一份有效授权,就能批量转走钱包资产,那么传统的多重签名、冷钱包和储备证明是否足够?
EIP-7702本身不是漏洞,真正的问题在于授权对象是否可信,以及签名系统能否识别恶意授权。
目前,56.43亿美元是关联钱包资产流出规模,23.16亿美元是相关稳定币冻结规模,实际损失仍未确认。
这次事件最终考验的,不只是币安的资金储备,更是整个加密行业对钱包授权和交易签名的安全控制能力。
 喜来顺财经